Domain beugehaft.de kaufen?
Wir ziehen mit dem Projekt
beugehaft.de um.
Sind Sie am Kauf der Domain
beugehaft.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain beugehaft.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **

Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
Strafvollzug, Fachbücher von Klaus LaubenthalSystematisch aufgebaut spannt der Autor dieses Lehrbuches den Bogen von der historischen Entwicklung über die Grundlagen des Strafvollzugs bis hin zum Vollzugssystem, dem Behandlungsprozess und den Sicherheitsaspekten. Einen Schwerpunkt bildet das Vollzugsverfahrensrecht. Unter Hinzuziehung von neuerer Rechtsprechung und Fallbeispielen werden wesentliche Problembereiche exemplarisch erläutert. Jura-Studenten und alle mit Fragen des Strafvollzugs Befasste finden wertvolle Antworten und hilfreiche Unterstützung. Autor und Verlag haben viel Wert gelegt auf den lernspezifischen Zuschnitt. In die 8. Auflage eingearbeitet wurden alle massgebenden Gesetzesänderungen sowie die Neuregelungen zum Strafvollzug auf Länderebene. Berücksichtigt ist die jüngste Rechtsprechung der Obergerichte, insbesondere des Bundesverfassungsgerichts, zu Fragen des Freiheitsentzugs.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Freiheitsentzug in der Schweiz, Fachbücher von Daniel FinkDas Wort Gefängnis beschwört eine geschlossene und beängstigende Welt von kargen Zellen und Gängen herauf. In ihr leben Menschen, mit denen die Gesellschaft nichts mehr zu tun haben will. Doch stimmt dieses Bild mit der Realität überein? Daniel Fink liefert eine differenzierte Antwort auf diese Frage. Ausgehend von einer kurzen Übersicht über das Schweizer Gefängnissystem beschreibt er die verschiedenen Formen des Freiheitsentzugs, von der Untersuchungshaft bis zur Militärhaft, vom Straf- und Massnahmenvollzug über die Ausschaffungshaft bis zur fürsorgerischen Unterbringung. Er untersucht die Auswirkungen der zahlreichen Revisionen des Schweizer Sanktionenrechts und die Einführung der Strafprozessordnung, schildert den Alltag im Gefängnis und befasst sich auch mit den Themen Gesundheit, Entlassung, Bewährungshilfe und Rückfall.34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Papermoon "Altes Gefängnis"Vliestapete, Altes Gefängnis, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil,...67,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
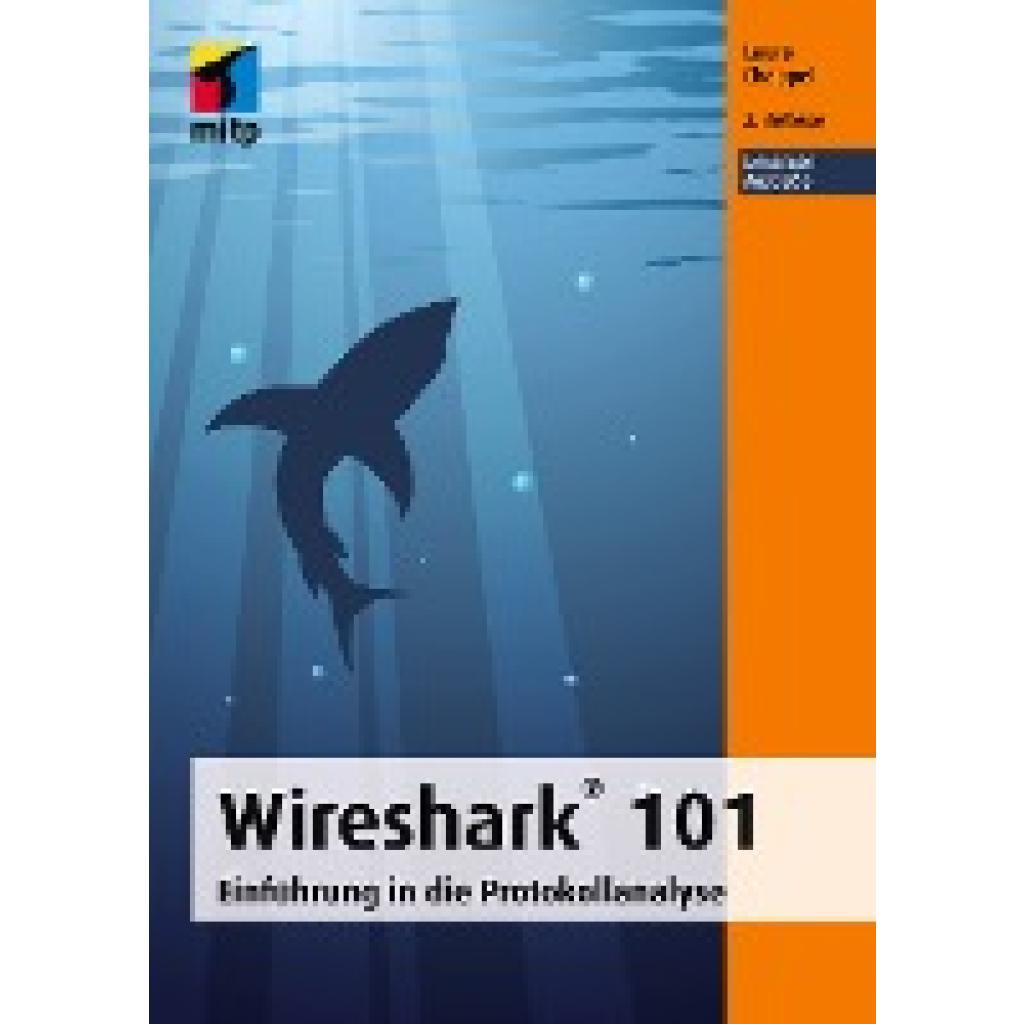
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **

Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
Under arrestVerhaftet wegen sexy? In diesem verboten heißen Outfit kann das schonmal passieren: Der semitransparente Bodystocking begeistert mit einem geometrischen Kreuzmuster und legt sich eng und anschmiegsam um Deine Kurven - für eine sexy Silhouette. Für ein verführerisches Dekolleté sorgt der Carmenausschnitt mit 3/4-Arm und Spaghettiträgern, die einen perfekten Sitz des Bodystockings gewähren. Dank der Ouvertstelle im Schritt kannst Du das Dessous auch während des Liebesspiels tragen - praktisch, oder? Die Marke Penthouse - Ausstrahlung kann man tragen! Die erste Penthouse-Kollektion ist da: Zelebriere Dich & Deine Weiblichkeit mit verführerischen Designs, eleganten Schnitten und luxuriösen Materialien - und das jeden Tag! Egal, ob sexy Minikleid, verspieltes Babydoll oder frecher Bodystocking - mit den Dessous von Penthouse wird jeder Tag besonders. Versprochen! Sei anders, sei selbstbewusst, sei außergewöhnlich - sei ein Penthouse Girl!19,99 €*Versand: 4,97 €Sichere Weiterleitung zum Anbieter
-
Ostheimer GefängnisMit der Ostheimer Märchenburg können Kinder spielerisch in die Welt der Ritter und Märchen eintauchen. Alle Teile sind in reiner Handarbeit hergestellt. Das Erlenholz stammt aus nachhaltiger mitteleuropäischer Forstwirtschaft. Die Oberfläche ist mit hochwertigen biologischen Ölen behandelt. Länge: 17 cm Höhe: 19 cm84,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Strafvollzug, Fachbücher von Klaus LaubenthalSystematisch aufgebaut spannt der Autor dieses Lehrbuches den Bogen von der historischen Entwicklung über die Grundlagen des Strafvollzugs bis hin zum Vollzugssystem, dem Behandlungsprozess und den Sicherheitsaspekten. Einen Schwerpunkt bildet das Vollzugsverfahrensrecht. Unter Hinzuziehung von neuerer Rechtsprechung und Fallbeispielen werden wesentliche Problembereiche exemplarisch erläutert. Jura-Studenten und alle mit Fragen des Strafvollzugs Befasste finden wertvolle Antworten und hilfreiche Unterstützung. Autor und Verlag haben viel Wert gelegt auf den lernspezifischen Zuschnitt. In die 8. Auflage eingearbeitet wurden alle massgebenden Gesetzesänderungen sowie die Neuregelungen zum Strafvollzug auf Länderebene. Berücksichtigt ist die jüngste Rechtsprechung der Obergerichte, insbesondere des Bundesverfassungsgerichts, zu Fragen des Freiheitsentzugs.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Freiheitsentzug in der Schweiz, Fachbücher von Daniel FinkDas Wort Gefängnis beschwört eine geschlossene und beängstigende Welt von kargen Zellen und Gängen herauf. In ihr leben Menschen, mit denen die Gesellschaft nichts mehr zu tun haben will. Doch stimmt dieses Bild mit der Realität überein? Daniel Fink liefert eine differenzierte Antwort auf diese Frage. Ausgehend von einer kurzen Übersicht über das Schweizer Gefängnissystem beschreibt er die verschiedenen Formen des Freiheitsentzugs, von der Untersuchungshaft bis zur Militärhaft, vom Straf- und Massnahmenvollzug über die Ausschaffungshaft bis zur fürsorgerischen Unterbringung. Er untersucht die Auswirkungen der zahlreichen Revisionen des Schweizer Sanktionenrechts und die Einführung der Strafprozessordnung, schildert den Alltag im Gefängnis und befasst sich auch mit den Themen Gesundheit, Entlassung, Bewährungshilfe und Rückfall.34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
Ähnliche Suchbegriffe für Wireshark
-
Papermoon "Altes Gefängnis"Vliestapete, Altes Gefängnis, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil,...67,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schlothauer, Reinhold: UntersuchungshaftUntersuchungshaft , mit Erläuterungen zu den UVollzG der Länder , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: neu bearbeitete Auflage 2024, Erscheinungsjahr: 20231117, Produktform: Kartoniert, Titel der Reihe: Praxis der Strafverteidigung#14#, Autoren: Schlothauer, Reinhold~Nobis, Frank~Voigt, Lea~Wolf, Lara, Auflage: 24006, Auflage/Ausgabe: neu bearbeitete Auflage 2024, Keyword: Amtsgericht; Anklageerhebung; Antragsdelikte; Anwesenheitsrecht; Aufhebung des Haftbefehls; Berufung; Beschleunigungsgebot; Beschleunigungsgrundsatz; Beschwerde; Beschwerdeverfahren; Beweismittel; Durchsuchung; Erkennungsdienstliche Behandlung; Ermittlungsverfahren; Fluchtgefahr; Geständnis; Haftbedingungen; Haftbefehl; Haftbeschwerde; Haftgrund; Haftprüfungsverfahren; Hauptverhandlung; Landesjustizvollzugsgesetz; Pflichtverteidiger; Pflichtverteidigung; Polizei; Rechtsmittel; Rechtsmittelverfahren; Revision; Revisionsverfahren; Rücknahme; StPO; Staatsanwaltschaft; Strafbefehl; Strafbefehlsverfahren; Strafprozessordnung; Strafsachen; Strafverfahren; Strafverteidigung, Fachschema: Haft~Strafvollzug / Haft~Untersuchung (allgemein, gerichtlich) - untersuchen - Untersuchungshaft~Strafrecht~Strafvollzug - Vollzug, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 47, Gewicht: 951, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Papermoon "Altes Gefängnis"Vliestapete, Altes Gefängnis, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil,...116,85 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.